




Δεν υπάρχει ανάληψη ευθύνης για την κυβερνοεπίθεση σε μεγάλες αλυσίδες τροφίμων, υπό έρευνα ανάλογο περιστατικό στην Ολλανδία
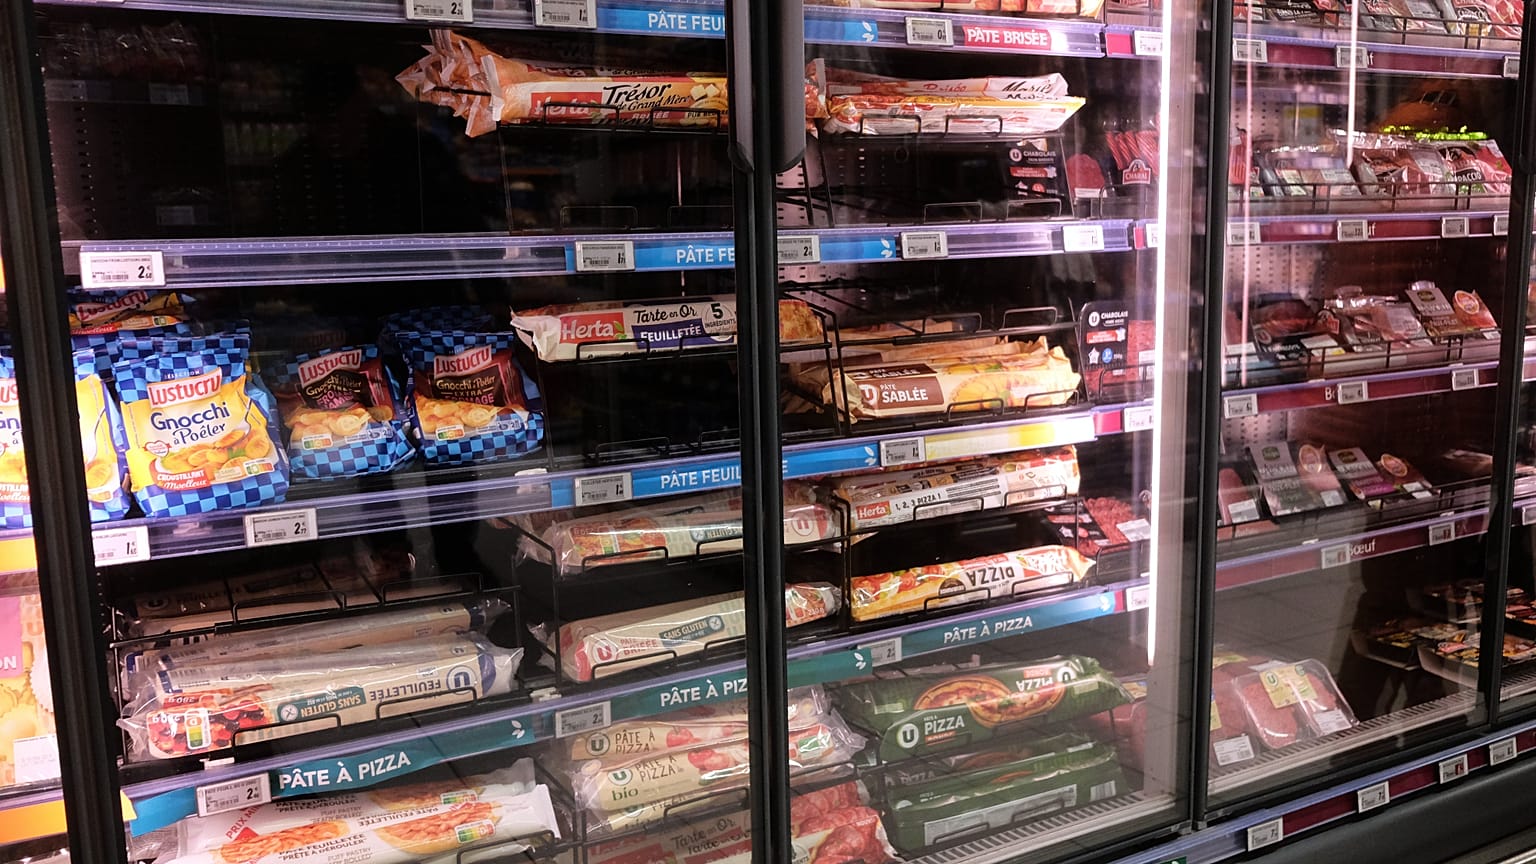
Οι γαλλικές αρχές αναζητούν τους χάκερ που «κατέλαβαν» τα συστήματα ψύξης σε τουλάχιστον 350 σούπερ μάρκετ της χώρας, αναγκάζοντας το προσωπικό να πετάξει τόνους από αλλοιωμένα κρέατα και κατεψυγμένα τρόφιμα.
 ΔΙΑΦΉΜΙΣΗ
Καταστήματα των αλυσίδων Carrefour, Monoprix, Intermarché και Coopérative U συγκαταλέγονται μεταξύ όσων επλήγησαν, όταν οι χακερ άλλαξαν εξ αποστάσεως τις ρυθμίσεις θερμοκρασίας στα ψυγεία. Τα καταστήματα που επηρεάστηκαν αντιπροσωπεύουν ένα μικρό μόνο ποσοστό των σούπερ μάρκετ της Γαλλίας.
Η απουσία απαίτησης για λύτρα ή ανάληψης ευθύνης έχει προβληματίσει την αστυνομία, σύμφωνα με πηγή με γνώση της έρευνας που επικαλείται το Reuters. Συνήθως, εγκληματικές ομάδες και χάκερς-ακτιβιστές σπεύδουν είτε να αποκομίσουν κέρδος είτε να δημοσιοποιήσουν τις επιθέσεις τους.
Η γαλλική υπηρεσία κυβερνοασφάλειας ανέφερε ότι η παραβίαση αφορούσε ψυγεία που λειτουργούν με λογισμικό της δανέζικης εταιρείας Danfoss, καθώς και συστήματα Copeland και Dixell.
Το Reuters μετέδωσε ότι εντόπισε τουλάχιστον 4.500 διεπαφές λογισμικού της Danfoss ορατές στο διαδίκτυο την Τρίτη, ενώ η εταιρεία σάρωσης Onyphe ανέφερε ότι παλιές εκδόσεις ήταν «ακόμη ευρέως μεταξύ των διεπαφών με δημόσια πρόσβαση».
Η Danfoss δήλωσε ότι πολλές από τις μονάδες που επηρεάστηκαν «έχουν φτάσει στο τέλος του κύκλου ζωής τους και δεν λαμβάνουν πλέον ενημερώσεις λογισμικού ή ασφαλείας» ή «τρέχουν παρωχημένο firmware». Σοβαρές αδυναμίες σε παλαιότερες εκδόσεις του firmware της περιγράφηκαν τον Αύγουστο από την εταιρεία ασφάλειας Claroty και έκτοτε έχουν διορθωθεί.
Η Copeland, στην οποία ανήκει η Dixell, αναγνώρισε την «ευπάθεια», σημειώνοντας: «Εργαζόμαστε αυτή τη στιγμή με τους πελάτες που έχουν επηρεαστεί για να περιορίσουμε τον κίνδυνο».
«Εδώ μιλάμε για βασικούς κανόνες κυβερνοασφάλειας», δήλωσε στο Reuters ο Ken Munro, συνεταίρος στη βρετανική εταιρεία Pen Test Partners. «Αν τα κάνεις λάθος, καταλήγεις με μια δύσοσμη μάζα από ξεπαγωμένα τρόφιμα».
Πρόσθεσε ότι η επίθεση θα μπορούσε να έχει γίνει από «παιδιά που παίζουν». «Αν επρόκειτο για κρατικό φορέα, γιατί να επηρεάσει μόνο ένα υποσύνολο γαλλικών ψυγείων; Υπάρχουν πολλές άλλες χώρες με ψυγεία συνδεδεμένα στο διαδίκτυο», είπε.
Αναστάτωση στην Ολλανδία
Στην Ολλανδία, η Ahold Delhaize, στην οποία ανήκει η αλυσίδα Albert Heijn, ανακοίνωσε ότι έχει ξεκινήσει ελεγχόμενη επανεκκίνηση των συστημάτων της μετά από περιστατικό προσβολής της κυβερνοασφάλειας που ξεκίνησε την Κυριακή. Η ολλανδική αρχή κυβερνοασφάλειας NCSC ανέφερε ότι δεν εντοπίζεται καμία σύνδεση με την επίθεση στη Γαλλία.
Ο ολλανδικός ραδιοτηλεοπτικός φορέας NOS μετέδωσε ότι η Albert Heijn έχει εντοπίσει διακομιστές στις ΗΠΑ, την Πολωνία, τη Μολδαβία και την Τουρκία που χρησιμοποιήθηκαν στην επίθεση. Το NOS υπογράμμισε ότι αυτό δεν αποκαλύπτει τίποτα για την τοποθεσία των χάκερ, καθώς η κίνηση μπορεί εύκολα να δρομολογηθεί μέσω άλλων χωρών.
Ο ειδικός ασφάλειας Pim Takkenberg είπε στο NOS ότι οι διακομιστές πιθανότατα χρησιμοποιήθηκαν για αναγνώριση των συστημάτων ή προσπάθεια κλοπής δεδομένων.
Το NOS ανέφερε επίσης ότι το περιστατικό ανέδειξε πόσο περιορισμένα είναι τα αποθέματα τροφίμων. Τα καταστήματα και τα κέντρα διανομής διαθέτουν συνολικά προμήθειες περίπου έξι ημερών, οι οποίες ανανεώνονται συνεχώς μέσω συστημάτων πληροφορικής «just-in-time» που μπορεί να παρουσιάσουν βλάβες και εξαρτώνται από το δίκτυο.
Έκθεση των Clingendael και Erasmus University τον περασμένο μήνα συνέστησε στα νοικοκυριά να διατηρούν οκταήμερο απόθεμα τροφίμων έκτακτης ανάγκης αντί για τριήμερο. Διαπίστωσε ότι ακραία καιρικά φαινόμενα σε συνδυασμό με μεγάλες διακοπές ρεύματος, θα μπορούσαν να πλήξουν καίρια τα συστήματα λογισμικού και οι βλάβες ίσως χρειάζονταν δύο εβδομάδες για να αποκατασταθούν.