





Οι επιθέσεις αποκάλυψαν βασικές αδυναμίες ασφαλείας στα συνδεδεμένα συστήματα ψύξης, αλλά οι ειδικοί προειδοποιούν ότι παρόμοιες ευπάθειες θα μπορούσαν να θέσουν σε κίνδυνο τα πάντα, από τον εξοπλισμό σούπερ μάρκετ έως τις υποδομές νοσοκομείων και κέντρων δεδομένων.
Ερευνητές κυβερνοασφάλειας ανέφεραν ότι εντόπισαν χάκερ να δοκιμάζουν συστήματα ψύξης συνδεδεμένα στο διαδίκτυο σε όλη την Ευρώπη, τις ημέρες πριν από κύμα κυβερνοεπιθέσεων και περιστατικών που αποδιοργάνωσαν σούπερ μάρκετ και τράπεζες αίματος, με ενδείξεις ότι αυτό ενδέχεται να ήταν μέρος συντονισμένης επιχείρησης.
 ΔΙΑΦΉΜΙΣΗ
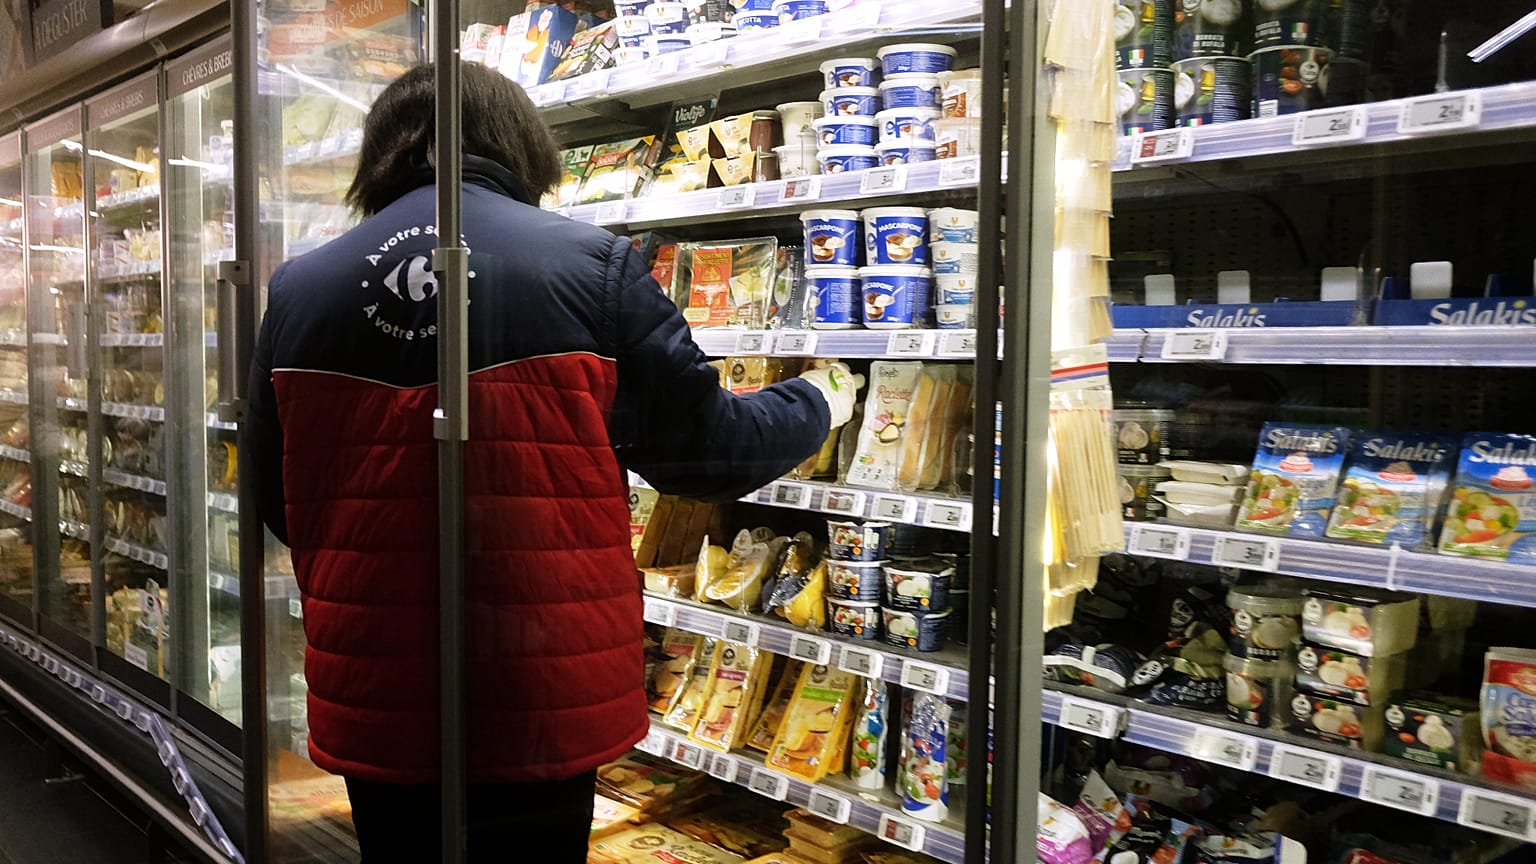
Συστήματα ψύξης σε σούπερ μάρκετ σε εννέα ευρωπαϊκές χώρες, καθώς και σε αρκετές τράπεζες αίματος στη Γαλλία, δέχθηκαν επίθεση στις 2 και 3 Νοεμβρίου.
Οι χάκερ εκμεταλλεύτηκαν την αδύναμη προστασία και κενά ασφαλείας στον διαχειριστή συστήματος ψύξης AK-SM της εταιρείας Danfoss, για να θέσουν ψυγεία και καταψύκτες σε λειτουργία απόψυξης, σε ορισμένες περιπτώσεις ρυθμίζοντας τη θερμοκρασία ακόμη και στους 50 βαθμούς Κελσίου.
Τα περιστατικά ανάγκασαν πολλά καταστήματα τροφίμων να πετάξουν αλλοιωμένα προϊόντα από τα ψυγεία και τους καταψύκτες τους και αποτέλεσαν ένα ιδιαίτερα ορατό παράδειγμα του πόσο εύκολα οι κυβερνοεπιθέσεις μπορούν να διαταράξουν την καθημερινή ζωή, στοχεύοντας συστήματα υποδομής που συχνά θεωρούνται δεδομένα.
Για την εταιρεία κυβερνοασφάλειας Lupovis, τα στοιχεία δείχνουν προς μια συντονισμένη επιχείρηση, πιθανόν με συμμετοχή κρατικού παράγοντα, στην οποία είχε προηγηθεί πολυήμερη αναγνώριση.
Η εταιρεία ανέφερε ότι κατέγραψε μια περίοδο αναγνώρισης με στόχο αυτά τα συστήματα, λίγες μόλις ημέρες πριν από τις επιθέσεις.
Κατά τη διάρκεια αυτής της δεκαήμερης περιόδου, η εταιρεία παρατήρησε πάνω από 276 απόπειρες από 91 διαφορετικούς κακόβουλους παράγοντες, που ταίριαζαν με συγκεκριμένα εξαρτήματα των ελεγκτών της Danfoss. Η δραστηριότητα κορυφώθηκε στις 26 Οκτωβρίου, προτού σταματήσει στο τέλος του μήνα.
«Μεταξύ 20 και 30 Οκτωβρίου, αυτό που είδαμε ήταν ένα κύμα αυτού που αποκαλούμε αναγνώριση», δήλωσε στο Euronews Next ο διευθύνων σύμβουλος Ξαβιέ Μπελεκένς.
«Βλέπουμε ξαφνικά μια τεράστια κορύφωση για δέκα ημέρες, όπου οι αντίπαλοι δοκιμάζουν τους προεπιλεγμένους κωδικούς πρόσβασης. Δοκιμάζουν μερικές από αυτές τις ευπάθειες».
Η Lupovis λειτουργεί ένα σύστημα των λεγόμενων «honeypots», τα οποία αναπαράγουν τα διαδικτυακά συστήματα και τις τεχνολογίες των πελατών της. Η εταιρεία τα εξοπλίζει με αισθητήρες και τα εκθέτει σκόπιμα σε χάκερ, ενθαρρύνοντας επιθέσεις ώστε να μπορεί να παρακολουθεί πώς αυτά τα συστήματα γίνονται προσβάσιμα και πώς αξιοποιούνται.
Οι πληροφορίες αυτές μπορούν στη συνέχεια να χρησιμοποιηθούν για τον εντοπισμό ευπαθειών, χωρίς να τίθενται σε κίνδυνο τα πραγματικά συστήματα των πελατών.
Μέσω αυτού του συστήματος, η Lupovis, στους πελάτες της οποίας περιλαμβάνονται η σκωτσέζικη κυβέρνηση, η Orange, η Telefonica και αρκετές λιανεμπορικές εταιρείες, εντόπισε αυτό που περιγράφει ως «αναγνώριση» σε συστήματα της Danfoss τις ημέρες πριν από τις επιθέσεις του Νοεμβρίου.
«Μπορείτε να το σκεφτείτε σαν διαρρήκτες που οδηγούν στη γειτονιά σας και εντοπίζουν τα σπίτια στα οποία πρόκειται να μπουν», είπε ο Μπελεκένς.
Ποιος βρισκόταν πίσω από τις επιθέσεις;
Η Lupovis στη συνέχεια εντόπισε αυτό που περιγράφει ως τα ψηφιακά «ψίχουλα» που άφησαν πίσω τους η αναγνώριση και οι επιθέσεις, διαπιστώνοντας ότι χρησιμοποιήθηκε το λεγόμενο «bulletproof hosting», υπηρεσίες web hosting που είναι σχεδιασμένες ώστε να αντιστέκονται σε αιτήματα κατέβασμα ιστοσελίδων και σε παρεμβάσεις των αρχών επιβολής του νόμου.
«Από τη μία πλευρά έχετε το Amazon Web Services, το οποίο είναι το αντίθετο του bulletproof hosting. Αν κάνετε κάτι κακόβουλο με έναν από τους διακομιστές τους, τελείωσε, σας ακυρώνουν τον λογαριασμό. Το bulletproof hosting είναι το αντίθετο. Κάνετε κάτι κακόβουλο, είναι εκτός δικαιοδοσίας», είπε ο Μπελεκένς.
Η Lupovis στη συνέχεια εξέτασε τους ίδιους τους παρόχους hosting.
«Διαπιστώσαμε ότι ορισμένα από αυτά τα bulletproof hosting είχαν χρησιμοποιηθεί στο παρελθόν από ρωσικές ομάδες», ανέφερε ο Μπελεκένς.
Η εταιρεία διευκρινίζει ότι το γεγονός πως οι διακομιστές βρίσκονται κάπου δεν σημαίνει απαραίτητα ότι όσοι τους χρησιμοποιούν έχουν την ίδια εθνικότητα, επομένως δεν μπορεί να πει με βεβαιότητα ότι πίσω από τις επιθέσεις βρίσκεται η Ρωσία.
«Ωστόσο, υπάρχει ένα μοτίβο εδώ», σημείωσε ο διευθύνων σύμβουλος της Lupovis, «οπότε αναζητούμε κάποιον που έχει τη δυνατότητα να επιτεθεί σε συγκεκριμένες χώρες».
Σύμφωνα με τον διευθύνοντα σύμβουλο, οι αισθητήρες της Lupovis στη Νότια Αμερική, την Αφρική, τη Βόρεια Αμερική και την Ασία δεν κατέγραψαν την ίδια δραστηριότητα. Η δραστηριότητα εντοπίστηκε μόνο από αισθητήρες στην Ευρώπη.
Πιστεύει επίσης ότι η ικανότητα συντονισμού επιθέσεων σε ολόκληρη την Ευρώπη βοηθά να περιοριστεί ο κύκλος των υπόπτων.
«Ο επιτιθέμενος πρέπει να μπορεί να συντονίσει αυτή την επίθεση, επειδή το μεγαλύτερο μέρος της συνέβη μέσα σε περίοδο 24 ωρών».
«Όλα αυτά μας οδηγούν σε έναν αντίπαλο που, για εμάς, δεν είναι ένας “script kiddie” [άπειρος ερασιτέχνης]. Δεν είναι ένας μοναχικός λύκος. Φαίνεται σαν μια καλά σχεδιασμένη επιχείρηση. Επομένως ένα κράτος ταιριάζει σε αυτό το προφίλ».
«Όταν τραβάμε το νήμα, φαίνεται ότι θα μπορούσε πράγματι να είναι η Ρωσία. Εκεί βρισκόμαστε επί του παρόντος».
Τα περιστατικά σημειώνονται σε μια περίοδο ευρύτερων ανησυχιών για υβριδικές απειλές και ύποπτη δραστηριότητα με πιθανές ρωσικές διασυνδέσεις που στοχοποιεί ευρωπαϊκές χώρες.
Ωστόσο, η ακριβής ταυτότητα και τα κίνητρα των δραστών παραμένουν ασαφή.
Ο Τζορτζ Νοτ, συντάκτης τεχνολογίας στο περιοδικό The Grocer, είπε ότι οι επιθέσεις φαίνεται να βασίστηκαν σε σχετικά βασικές αδυναμίες ασφαλείας και όχι σε ιδιαίτερα εξελιγμένες τεχνικές χάκινγκ.
«Οι επιτιθέμενοι κατάφεραν να αποκτήσουν πρόσβαση στα συστήματα ψύξης απλώς βρίσκοντας τις σελίδες σύνδεσής τους στο ανοιχτό διαδίκτυο και εκμεταλλευόμενοι ήδη διορθωμένες ευπάθειες και αδύναμους κωδικούς πρόσβασης, αντί για κάποια ιδιαίτερα προηγμένη τεχνολογία», είπε στο Euronews Next.
Ο Νοτ προειδοποίησε επίσης να μην εξαχθούν βιαστικά συμπεράσματα για το ποιος ευθύνεται.
«Εξακολουθεί να μην είναι σαφές ποιος βρισκόταν πίσω από την επίθεση ή τι ήλπιζε να πετύχει. Θα πρέπει να αποδεχθούμε το ενδεχόμενο να μη μάθουμε ποτέ. Χωρίς απαίτηση για λύτρα ή ανάληψη ευθύνης, θα μπορούσε να είναι οποιοσδήποτε, από έναν κρατικά χρηματοδοτούμενο παράγοντα μέχρι μια παρέα εφήβων που το έκανε “για την πλάκα”».
Οι υπηρεσίες κυβερνοασφάλειας στις χώρες που επλήγησαν αυτή την εβδομάδα διαφοροποιήθηκαν στον τρόπο που περιέγραψαν τα περιστατικά. Το Βέλγιο, το Λουξεμβούργο, η Ιταλία, η Πορτογαλία και η Εσθονία τα χαρακτήρισαν «κυβερνοεπίθεση», ενώ η Σουηδία και η Ιρλανδία τα ανέφεραν ως «κυβερνοπεριστατικό».
Ο Ευρωπαϊκός Οργανισμός για την Κυβερνοασφάλεια (ENISA) της Ευρωπαϊκής Ένωσης έχει επίσης αποφύγει (πηγή στα Αγγλικά) να τα χαρακτηρίσει ρητά κυβερνοεπίθεση.
Πώς απέκτησαν οι χάκερ πρόσβαση στα συστήματα ψύξης;
Σύμφωνα με τον Μπελεκένς, οι χάκερ μπόρεσαν να αποκτήσουν πρόσβαση στα συστήματα ψύξης σε όλη την Ευρώπη επειδή τα κουτιά ελέγχου, συνδεδεμένα στο διαδίκτυο, χρησιμοποιούνταν για την απομακρυσμένη διαχείριση των μονάδων ψύξης.
Η απομακρυσμένη διαχείριση τέτοιων συσκευών είναι συνηθισμένη στον ολοένα και πιο ψηφιακό κόσμο. Ωστόσο, ο διευθύνων σύμβουλος της Lupovis σημείωσε ότι πολλά από τα συστήματα θα μπορούσαν να είχαν προστατευθεί καλύτερα, αν είχαν τοποθετηθεί σε εικονικά ιδιωτικά δίκτυα (VPN) αντί να είναι εκτεθειμένα απευθείας στο διαδίκτυο.
«Θα είχε εξαλείψει πλήρως τον κίνδυνο, επειδή ένα VPN είναι πιο περίπλοκο να παραβιαστεί», είπε.
Για να γίνουν τα πράγματα ακόμη χειρότερα, πολλά από τα συστήματα αναφέρεται ότι ήταν προσβάσιμα με τα εργοστασιακά προεπιλεγμένα στοιχεία σύνδεσης, όπως «Όνομα χρήστη: Supervisor» και «Κωδικός: 12345», κάτι που δείχνει ότι δεν είχαν εφαρμοστεί ούτε τα βασικά μέτρα ασφαλείας.
Ο Νοτ είπε ότι το πρόβλημα αντικατοπτρίζει μια ευρύτερη τάση στον κλάδο του λιανεμπορίου να παραβλέπεται η ασφάλεια του συνδεδεμένου εξοπλισμού.
«Η ασφάλεια του συνδεδεμένου εξοπλισμού στον χώρο του λιανεμπορίου μπορεί να παραβλέπεται, καθώς δίνεται προτεραιότητα σε πιο προφανείς στόχους, όπως τα συστήματα πληρωμών και τα δεδομένα πελατών», είπε.
Αφού οι χάκερ απέκτησαν πρόσβαση στα συστήματα ελέγχου της ψύξης, μπόρεσαν να τα θέσουν σε λειτουργία απόψυξης και να ανεβάσουν τις θερμοκρασίες, καταστρέφοντας προϊόντα που φυλάσσονταν σε ψυγεία και καταψύκτες σε όλη την Ευρώπη.
Θα μπορούσαν να ακολουθήσουν και άλλες συνδεδεμένες υποδομές;
Οι επιθέσεις έχουν εγείρει ανησυχίες για την ασφάλεια και άλλου εξοπλισμού συνδεδεμένου στο διαδίκτυο, από τα μηχανήματα των σούπερ μάρκετ έως τα συστήματα που ελέγχουν την πρόσβαση, τη θέρμανση και τον αερισμό σε κτίρια.
Ο Νοτ προειδοποίησε ότι οι μελλοντικές επιθέσεις ενδέχεται να μην περιοριστούν σε συστήματα ψύξης.
«Όλο και περισσότερα από τα συστήματα που κρατούν σε λειτουργία τα σούπερ μάρκετ, τα συστήματα θέρμανσης, εξαερισμού και κλιματισμού, οι ηλεκτρονικές ετικέτες ραφιών, τα ρομπότ καθαρισμού δαπέδων, θα μπορούσαν όλα να παρουσιάζουν παρόμοιες ευπάθειες, αν η απομακρυσμένη πρόσβαση δεν προστατεύεται σωστά και αν το λογισμικό δεν ενημερώνεται με διορθώσεις», είπε.
Ωστόσο, η πιθανή έκθεση πηγαίνει πολύ πέρα από το λιανεμπόριο.
«Το ψυγείο δεν είναι κάτι ιδιαίτερο. Είναι απλώς το πιο ορατό παράδειγμα μιας πολύ μεγαλύτερης κατηγορίας», είπε ο Κουμάρ Σόκα, διευθύνων σύμβουλος της Acre Security, παγκόσμιου παρόχου ολοκληρωμένης φυσικής ασφάλειας.
«Ο ίδιος τύπος μικρού, συνδεδεμένου στο διαδίκτυο ελεγκτή που χρησιμοποιήθηκε για να ζεστάνει αυτά τα ψυγεία, ελέγχει επίσης τις πόρτες, τα συστήματα ελέγχου πρόσβασης, τις κάμερες, τους συναγερμούς, τον φωτισμό και τη θέρμανση και τον αερισμό στα περισσότερα σύγχρονα κτίρια».
Ο Σόκα είπε ότι οι ίδιες αδυναμίες θα μπορούσαν να επηρεάσουν τα logistics και τις αποθήκες, την υγεία, τη βιομηχανική παραγωγή και τα κέντρα δεδομένων, ιδίως όπου ο συνδεδεμένος εξοπλισμός έχει εγκατασταθεί χωρίς επαρκή εποπτεία.
«Σε ένα γραφείο, σε ένα νοσοκομείο ή σε ένα κέντρο δεδομένων, η ίδια μορφή παραβίασης θα μπορούσε να σημαίνει μια πόρτα που ανοίγει, μια κάμερα που σκοτεινιάζει ή έναν συναγερμό που μένει σιωπηλός, και δεν θα υπήρχε αλλοιωμένο απόθεμα για να δείξει ότι κάτι δεν πάει καλά», είπε.
Ο κίνδυνος είναι ιδιαίτερα σημαντικός για συστήματα όπου μια ψηφιακή εισβολή μπορεί να έχει άμεσες φυσικές συνέπειες, πρόσθεσε.
Γιατί αυτά τα συστήματα παραμένουν ευάλωτα;
Παρά τους ισχύοντες ευρωπαϊκούς κανόνες για την κυβερνοασφάλεια, ο Σόκα είπε ότι οι οργανισμοί συχνά αποτυγχάνουν να αντιμετωπίσουν τα συνδεδεμένα φυσικά συστήματα ως μέρος των ευρύτερων ευθυνών τους για την ασφάλεια.
Η οδηγία NIS2 της ΕΕ απαιτεί από τους οργανισμούς που υπάγονται στο πεδίο εφαρμογής της να διαχειρίζονται τους κινδύνους για τα δίκτυα και τα πληροφοριακά τους συστήματα, μεταξύ άλλων μέσω μέτρων ασφαλείας, διαχείρισης περιουσιακών στοιχείων και διαχείρισης περιστατικών.
Ωστόσο, ο Σόκα είπε ότι πολλοί οργανισμοί εξακολουθούν να επικεντρώνουν τις προσπάθειες συμμόρφωσής τους στα παραδοσιακά συστήματα πληροφορικής, αφήνοντας τα συστήματα ψύξης και άλλα συστήματα κτιρίων στις ομάδες διαχείρισης εγκαταστάσεων.
«Πολλοί οργανισμοί εξακολουθούν να ορίζουν το έργο τους για τη NIS2 γύρω από την κλασική πληροφορική, τους διακομιστές, τους φορητούς υπολογιστές και το email, και αφήνουν την ψύξη, τον έλεγχο πρόσβασης και τα συστήματα του κτιρίου στην ομάδα εγκαταστάσεων, ως ζήτημα συντήρησης και όχι ασφάλειας», είπε.
Υποστήριξε ότι το πρόβλημα δεν είναι απαραίτητα η έλλειψη ρύθμισης, αλλά η αποτυχία εφαρμογής των υφιστάμενων απαιτήσεων στα συνδεδεμένα φυσικά συστήματα υποδομής.
«Η ρύθμιση δεν είναι πραγματικά το κομμάτι που λείπει. Αυτό που λείπει είναι να αντιμετωπίζονται αυτά τα φυσικά συστήματα ως μέρος της επιφάνειας επίθεσης που η ρύθμιση ήδη σας ζητά να προστατεύσετε και να δίνεται σε κάποιον σαφής ευθύνη για αυτά».
Θα μπορούσε η Τεχνητή Νοημοσύνη να διευκολύνει μελλοντικές επιθέσεις;
Ειδικοί στην κυβερνοασφάλεια προειδοποιούν επίσης ότι οι εξελίξεις στην Τεχνητή Νοημοσύνη (ΤΝ) θα μπορούσαν να διευκολύνουν τον εντοπισμό αδυναμιών σε συνδεδεμένες συσκευές και ενδεχομένως να επιταχύνουν την ανάπτυξη νέων επιθέσεων.
«Η ΤΝ συρρικνώνει τον χρόνο μεταξύ της ανεύρεσης μιας ευπάθειας και της μετατροπής της σε λειτουργική επίθεση», είπε ο Τζάνι Κουότσο, ιδρυτής και διευθύνων σύμβουλος της ιταλικής εταιρείας κυβερνοασφάλειας Exein.
Προειδοποίησε ότι οι κατασκευαστές συνδεδεμένων συσκευών ενδέχεται να δυσκολευτούν να εφαρμόζουν διορθώσεις, να δοκιμάζουν και να επαναδιαθέτουν τα προϊόντα τους με την ίδια ταχύτητα με την οποία εντοπίζονται οι ευπάθειες.
«Τα συστήματα που θα με ανησυχούσαν περισσότερο είναι οι συνδεδεμένες συσκευές που παραμένουν στο πεδίο για χρόνια και μπορούν να ελέγχονται εξ αποστάσεως: συστήματα ψύξης, έλεγχοι κτιρίων, βιομηχανικός εξοπλισμός, συστήματα υγείας, κέντρα δεδομένων και τμήματα των υποδομών ενέργειας και μεταφορών».
Ο Κουότσο είπε ότι οι οργανισμοί δεν πρέπει να βασίζονται μόνο στις ενημερώσεις λογισμικού ή στην προστασία του δικτύου, υποστηρίζοντας ότι οι συνδεδεμένες συσκευές πρέπει επίσης να μπορούν να εντοπίζουν και να μπλοκάρουν μόνες τους κακόβουλη συμπεριφορά.
«Κάθε συσκευή πρέπει να μπορεί να αμύνεται η ίδια σε πραγματικό χρόνο και να μπλοκάρει προληπτικά συμπεριφορές που δεν θα έπρεπε ποτέ να εκτελεί, είτε υπάρχει ενημέρωση είτε όχι και είτε η ευπάθεια είναι ήδη γνωστή είτε όχι».