





Ποιος ευθύνεται για τις κυβερνοεπιθέσεις σε καταψύκτες σούπερ μάρκετ στην Ευρώπη και γιατί θα επιδεινωθούν με την τεχνητή νοημοσύνη; Το Euronews Next μίλησε με ειδικούς στην κυβερνοασφάλεια για απαντήσεις.
Τα ψυγεία και οι καταψύκτες των σουπερμάρκετ γίνονται ολοένα και συχνότερα στόχος χάκερ, με αποτέλεσμα τα τρόφιμα να αλλοιώνονται και να εντείνονται οι φόβοι ότι η τροφή μπορεί να γίνει στόχος μέσω της τεχνολογίας.
 ΔΙΑΦΉΜΙΣΗ
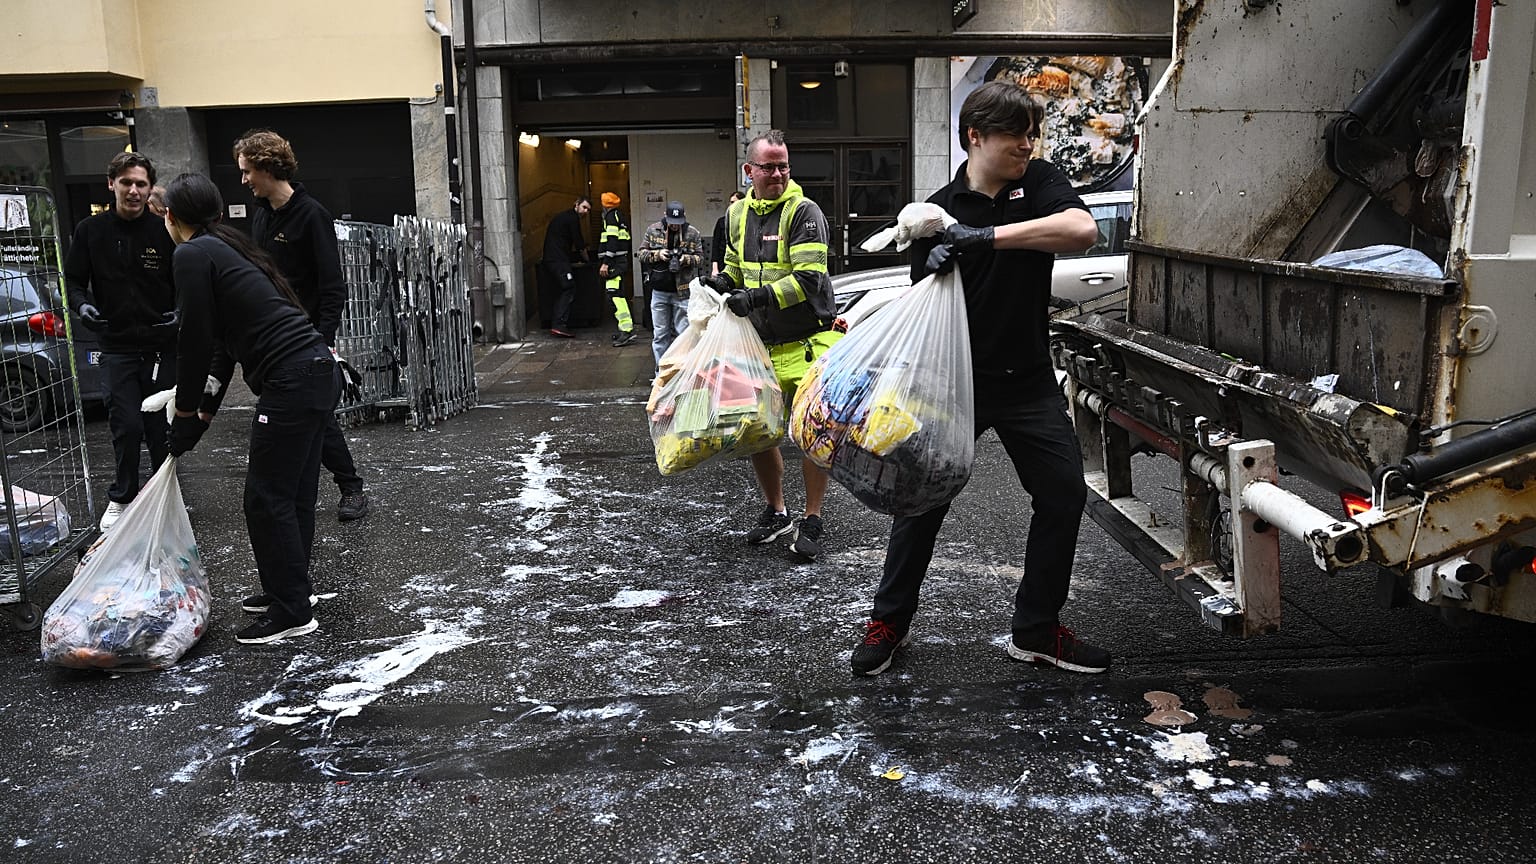
Η πιο πρόσφατη σειρά κυβερνοεπιθέσεων που αναφέρθηκαν τη Δευτέρα επηρέασε αλυσίδες σουπερμάρκετ στο Βέλγιο, το Λουξεμβούργο, την Εσθονία, την Ολλανδία και την Ιρλανδία. Επίθεση καταγράφηκε και στη Σουηδία, με ένα κατάστημα να αποδίδει το συμβάν σε κυβερνοεπίθεση.
Όλα αυτά συμβαίνουν λίγες μόλις εβδομάδες μετά την επίθεση σε καταψύκτες σε περίπου 500 έως 700 γαλλικά σουπερμάρκετ, όπου μια μεγάλη κυβερνοεπίθεση ανέβασε τη θερμοκρασία μέχρι και στους 50 βαθμούς Κελσίου.
Παρότι καμία ομάδα δεν έχει αναλάβει την ευθύνη ούτε έχει κατηγορηθεί για κάποια επίθεση σε ψυγεία σουπερμάρκετ, οι γαλλικές αρχές πιστεύουν ότι το χάκινγκ της 12ης Οκτωβρίου εμπλέκει διεθνείς δράστες, ωστόσο δεν έχει αποδοθεί επίσημα ευθύνη.
Γιατί τα ψυγεία είναι online;
Ψυγεία, συστήματα θέρμανσης και συστήματα ασφαλείας έχουν περάσει ολοένα και περισσότερο online, ώστε να μπορούν να παρακολουθούνται εξ αποστάσεως και να είναι ευκολότερη η διαχείρισή τους από τους ιδιοκτήτες των καταστημάτων.
Θεωρητικά, αν μια συσκευή είναι συνδεδεμένη στο διαδίκτυο, μέσω εφαρμογής ή δικτύου cloud, μπορεί να δεχθεί επίθεση.
Μόλις κάποιος εισέλθει στο δίκτυο, μπορεί να συλλέξει πληροφορίες ή να ελέγξει μια συσκευή αλλάζοντας τις ρυθμίσεις, να αποκλείσει τους χρήστες από τους λογαριασμούς τους ή να απενεργοποιήσει πλήρως μια συσκευή.
Ποιος είναι ο λόγος για τις επιθέσεις;
Το γεγονός ότι κανείς δεν έχει αναλάβει την ευθύνη μπορεί να σημαίνει πολλά πράγματα, όπως ότι οι χάκερ ίσως θέλουν να προκαλέσουν αναστάτωση ή να σχεδιάσουν περαιτέρω επιθέσεις, σύμφωνα με τη Μάρτα Ριμπτσίνσκα, ιδρύτρια και ειδικό κυβερνοασφάλειας στην εταιρεία Ygreky, η οποία σημείωσε ότι δεν υπάρχει χρηματικό όφελος για τους χάκερ.
«Οι ερευνητές τηρούν σιγή ως προς τα τρέχοντα αποτελέσματα της έρευνας στη Γαλλία, αλλά με τη μέθοδο της εξαίρεσης είναι πιθανό να έχουμε κάποια ομάδα με κρατική υποστήριξη πίσω από αυτό», είπε στο Euronews Next.
«Μετά την επίθεση στη Γαλλία σκεφτόμουν ότι ίσως πρόκειται για μια ομάδα νεαρών, αλλά με το τελευταίο περιστατικό αυτό γίνεται πολύ πιο πιθανό. Εκτός αν απλώς αντέγραψαν τη μέθοδο», πρόσθεσε.
Ο βασικός λόγος που, κατά την άποψή της, καταψύκτες και ψυγεία σουπερμάρκετ γίνονται στόχος είναι ότι αποτελούν «εύκολους στόχους», καθώς οι οδηγίες για το πώς να δεχθούν επίθεση είναι εύκολα διαθέσιμες online.
Το μεγαλύτερο ερώτημα που θέτει είναι «γιατί τώρα» και γιατί τα καταστήματα που επηρεάστηκαν δεν προστάτευσαν καλύτερα τις εγκαταστάσεις τους μετά τις επιθέσεις στη Γαλλία.
«Το μεγάλο πρόβλημα που βλέπω είναι ότι τα καταστήματα δεν θεώρησαν ότι μπορεί να είναι πιθανοί στόχοι. Νομίζω ότι υπάρχει επείγουσα ανάγκη να αρχίσει η προστασία εκείνων των υπηρεσιών που δεν θεωρήθηκαν αρκετά σημαντικές», είπε.
Το ζήτημα της υποδομής
Παρότι ίσως να μη μάθουμε ποτέ ποιος βρισκόταν πίσω από τις επιθέσεις στα ψυγεία των σουπερμάρκετ, οι ειδικοί εκτιμούν ότι θα συνεχιστούν «για τον απλό λόγο ότι είναι ευάλωτα», όπως ανέφερε η Παβλίνα Παβλόβα, ιδρύτρια της εταιρείας κυβερνοασφάλειας Critical Cyber.
«Λειτουργούν σε παλιά συστήματα που βρίσκονται εκτός προτεραιότητας ή είναι αδύνατον να ενημερωθούν με διορθώσεις ασφαλείας· πολλοί από τους ελεγκτές που χτυπήθηκαν στη Γαλλία, για παράδειγμα, ήταν παλαιότερα μοντέλα που δεν λαμβάνουν πλέον ενημερώσεις ασφαλείας, παρά τα κενά που είναι γνωστά από το 2025».
«Γίνονται στόχος λόγω της μήτρας διαθεσιμότητας, ελκυστικότητας και ευαλωτότητας: είναι προσβάσιμα και απροστάτευτα», είπε στο Euronews Next.
Στην εποχή της Τεχνητής Νοημοσύνης (ΤΝ) όμως, οι απειλές αναμένεται να αυξηθούν, καθώς η ΤΝ χαμηλώνει τον πήχη εισόδου για σύνθετες επιθέσεις και μπορεί να τις αυτοματοποιεί σε κλίμακα και ταχύτητα που οι άνθρωποι δεν μπορούν να φτάσουν.
«Ο εντοπισμός ευπαθειών με τη χρήση ΤΝ κάνει πιο εύκολο και πιο γρήγορο από ποτέ τον εντοπισμό και την αξιοποίηση αδύναμων σημείων, συμπεριλαμβανομένων κρίσιμων λειτουργιών από τις οποίες εξαρτώνται οι άνθρωποι, ενώ η επιδιόρθωση με αυτή την ταχύτητα παραμένει στενωπός για όσους αμύνονται», είπε η Παβλόβα.
«Πιθανότατα θα γίνει χειρότερα προτού γίνει καλύτερα».