





Νέα έρευνα εντοπίζει σχεδόν 13.000 ελεγκτές ψύξης προσβάσιμους online σε 99 χώρες, από σούπερ μάρκετ έως νοσοκομεία και φάρμες, πολλοί με παρωχημένο λογισμικό
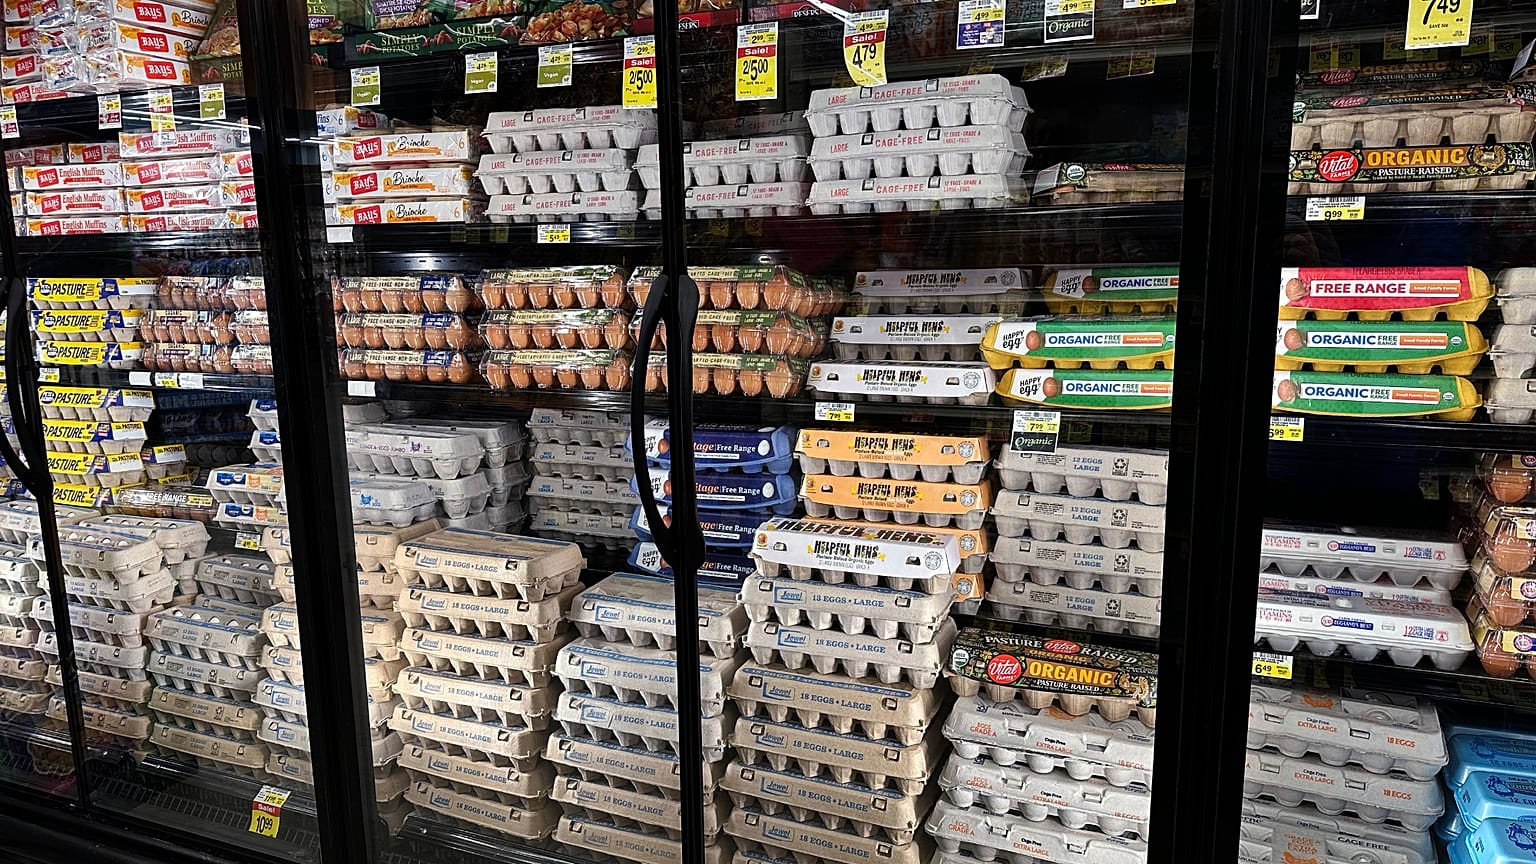
Κυβερνοεπίθεση έπληξε τα συστήματα ψύξης σε δεκάδες σουπερμάρκετ στο Βέλγιο, υποχρεώνοντας τα καταστήματα να πετάξουν τρόφιμα αξίας περίπου 100.000 ευρώ.
 ΔΙΑΦΉΜΙΣΗ
Περίπου 40 σουπερμάρκετ Delhaize επηρεάστηκαν, μαζί με τουλάχιστον 15 καταστήματα Carrefour, πέντε καταστήματα Spar και την αλυσίδα κρεοπωλείων De Laet en Van Haver. Βελγικά μέσα ενημέρωσης μετέδωσαν ότι η θερμοκρασία στα ψυγεία έφτασε έως και τους 70°C.
Εκπρόσωπος της Delhaize είπε στο Euronews ότι η εταιρεία είχε «εντοπίσει ένα περιστατικό πληροφορικής που επηρεάζει τα συστήματα ψύξης σε μερικές δεκάδες καταστήματα».
Προβλήματα αναφέρθηκαν επίσης σε αρκετά καταστήματα της σουηδικής αλυσίδας ICA. Η επίθεση ακολουθεί μια παρόμοια στις 12 Οκτωβρίου, όταν εκατοντάδες γαλλικά σουπερμάρκετ είδαν τα συστήματα ψύξης τους να παραβιαστούν.
Γιατί λοιπόν μπορεί κάποιος να πάρει τον έλεγχο ενός ψυγείου ή καταψύκτη σε σουπερμάρκετ χωρίς να βρίσκεται στο κατάστημα;
Γιατί τα ψυγεία είναι συνδεδεμένα στο διαδίκτυο;
Τα μεγάλα συστήματα ψύξης των σουπερμάρκετ λειτουργούν μέσω κεντρικών μονάδων διαχείρισης που ελέγχουν τις θερμοκρασίες, τους κύκλους αποπάγωσης και τους συναγερμούς για κάθε ψύκτη και καταψύκτη στο κατάστημα.
Η σύνδεση αυτών των μονάδων στο διαδίκτυο αποτελεί εδώ και χρόνια διαθέσιμη επιλογή, σύμφωνα με έρευνα που δημοσιεύτηκε τον Οκτώβριο από την εταιρεία κυβερνοασφάλειας Forescout. Έτσι, οι εργολάβοι που αναλαμβάνουν τα συστήματα ψύξης μπορούν να διαγνώσουν βλάβες και να ρυθμίσουν τις παραμέτρους εξ αποστάσεως, αντί να στέλνουν τεχνικό σε κάθε κατάστημα.
Η Danfoss, ένας από τους βασικούς προμηθευτές στην Ευρώπη, αναφέρει ότι η σύνδεση των ελεγκτών ψύξης στο διαδίκτυο μειώνει συνήθως τις περιττές κλήσεις μηχανικών κατά 15 έως 30%, επειδή οι βλάβες μπορούν να διορθωθούν εξ αποστάσεως.
Η εταιρεία προσθέτει ότι η απομακρυσμένη παρακολούθηση επιτρέπει στα σουπερμάρκετ να τηρούν αυτόματα τα αρχεία θερμοκρασιών που απαιτούνται από τους κανόνες ασφάλειας τροφίμων, αντί να χρειάζεται το προσωπικό να ελέγχει κάθε ψυγείο χειροκίνητα έως και τέσσερις φορές την ημέρα.
Τα εγχειρίδια εγκατάστασης των κατασκευαστών περιγράφουν πώς μπορούν τα συστήματα να είναι προσβάσιμα από έξω, για παράδειγμα με τη ρύθμιση του δρομολογητή του καταστήματος ώστε να προωθεί την κίνηση από το διαδίκτυο στον ελεγκτή ψύξης.
Το πρόβλημα, σύμφωνα με τη Forescout, είναι ότι η ευθύνη συχνά μοιράζεται. Ένας εργολάβος μπορεί να διαχειρίζεται το λογισμικό, το κατάστημα να έχει την κυριότητα του εξοπλισμού και το τμήμα πληροφορικής του να χειρίζεται τη σύνδεση στο διαδίκτυο. Αν δεν οριστούν σαφώς οι ρόλοι, «κανένα μεμονωμένο μέρος δεν είναι βέβαιο ότι έχει πλήρη εικόνα της εκτεθειμένης υπηρεσίας», έγραψαν οι ερευνητές.
Μέρος του εξοπλισμού είναι επίσης παλιό. Ένας από τους ελεγκτές της Danfoss που εμπλέκονται έχει σταματήσει να υποστηρίζεται από τον Μάιο του 2021, οπότε δεν μπορεί πλέον να λαμβάνει ενημερώσεις ασφαλείας, κάτι που τον εκθέτει σε παραβίαση από εξωτερική συσκευή.
Πόσο μεγάλος είναι ο κίνδυνος;
Χρησιμοποιώντας το Shodan, μια μηχανή αναζήτησης που καταγράφει συσκευές συνδεδεμένες στο διαδίκτυο, η Forescout εντόπισε 12.976 εκτεθειμένες υπηρεσίες διαχείρισης ψύξης σε 6.017 διευθύνσεις στο διαδίκτυο σε 99 χώρες και περιοχές.
Η πλειονότητα ανήκε σε δύο σειρές προϊόντων: τα συστήματα XWEB της Copeland και της Dixell (7.075) και το StoreView της Danfoss (4.697).
Από τις υπηρεσίες της Danfoss, το 80% λειτουργούσε με λογισμικό συστήματος παλαιότερο από την έκδοση που διορθώνει γνωστές ευπάθειες ασφαλείας. Τα στοιχεία αφορούν συστήματα που είναι εκτεθειμένα, και όχι συστήματα που έχουν παραβιαστεί.
Ο κίνδυνος δεν περιορίζεται στα σουπερμάρκετ. Τα ίδια συστήματα χρησιμοποιούνται στη μεταποίηση τροφίμων, σε οινοποιεία, καταστήματα φρούτων, φάρμες και στον εξοπλισμό ψύξης νοσοκομείων.
Οι επιτιθέμενοι δεν χρειάζονται εξελιγμένο κακόβουλο λογισμικό. Μόλις αποκτήσουν πρόσβαση, μπορούν να χρησιμοποιήσουν τις κανονικές λειτουργίες του συστήματος για να αλλάξουν θερμοκρασίες, να ενεργοποιήσουν κύκλους αποπάγωσης ή να απενεργοποιήσουν συναγερμούς. Η Forescout σημειώνει ότι τέτοιες αλλαγές μπορεί να μοιάζουν με συνηθισμένη δραστηριότητα.
Τι μπορεί να γίνει;
Η βασική σύσταση της Forescout είναι να αποσυνδεθούν τα συστήματα διαχείρισης ψύξης από το ανοιχτό διαδίκτυο και να δίνεται στους εργολάβους πρόσβαση μόνο μέσω ασφαλών εργαλείων απομακρυσμένης πρόσβασης.
Καλεί επίσης τους φορείς εκμετάλλευσης να αντικαταστήσουν τον εξοπλισμό που δεν λαμβάνει πλέον ενημερώσεις ασφαλείας, να καταργήσουν τους κοινόχρηστους κωδικούς πρόσβασης εργολάβων υπέρ ατομικών ταυτοποιήσεων με πολυπαραγοντική πιστοποίηση και να τηρούν αρχεία για το ποιος αλλάζει ευαίσθητες πληροφορίες.