


Μόνο τρία από τα περιστατικά που έχει καταγράψει ο κύριος ευρωπαϊκός κλαδικός φορέας της τεχνολογίας έχουν συνδεθεί με κάποιον δράστη, και αυτή η ασάφεια μπορεί να είναι το ισχυρότερο όπλο των επιτιθέμενων.
Στις 2 και 3 Νοεμβρίου, καταψύκτες σούπερ μάρκετ σε όλη την Ευρώπη άρχισαν να μπαίνουν μόνοι τους σε λειτουργία απόψυξης. Σε ορισμένα καταστήματα, οι δράστες ρύθμισαν τη θερμοκρασία ακόμη και στους 50°C.
 ΔΙΑΦΉΜΙΣΗ
Καταστήματα στη Γερμανία, την Ιταλία, την Ολλανδία, το Βέλγιο, τη Ρουμανία και τη Σουηδία πέταξαν αλλοιωμένα κρέατα και κατεψυγμένα προϊόντα, ενώ στο στόχαστρο βρέθηκαν και αρκετές τράπεζες αίματος στη Γαλλία. Επιθέσεις αναφέρθηκαν και στο Ηνωμένο Βασίλειο.
Ο επίτροπος Τροφίμων και Γεωργίας της ΕΕ Κριστόφ Χάνσεν έκανε λόγο για «σκόπιμη προσπάθεια αποσταθεροποίησης της αλυσίδας εφοδιασμού τροφίμων». Σχεδόν τρεις εβδομάδες αργότερα, κανείς δεν έχει αναλάβει την ευθύνη και το κίνητρο παραμένει ασαφές.
Ένας μήνας, 16 περιστατικά
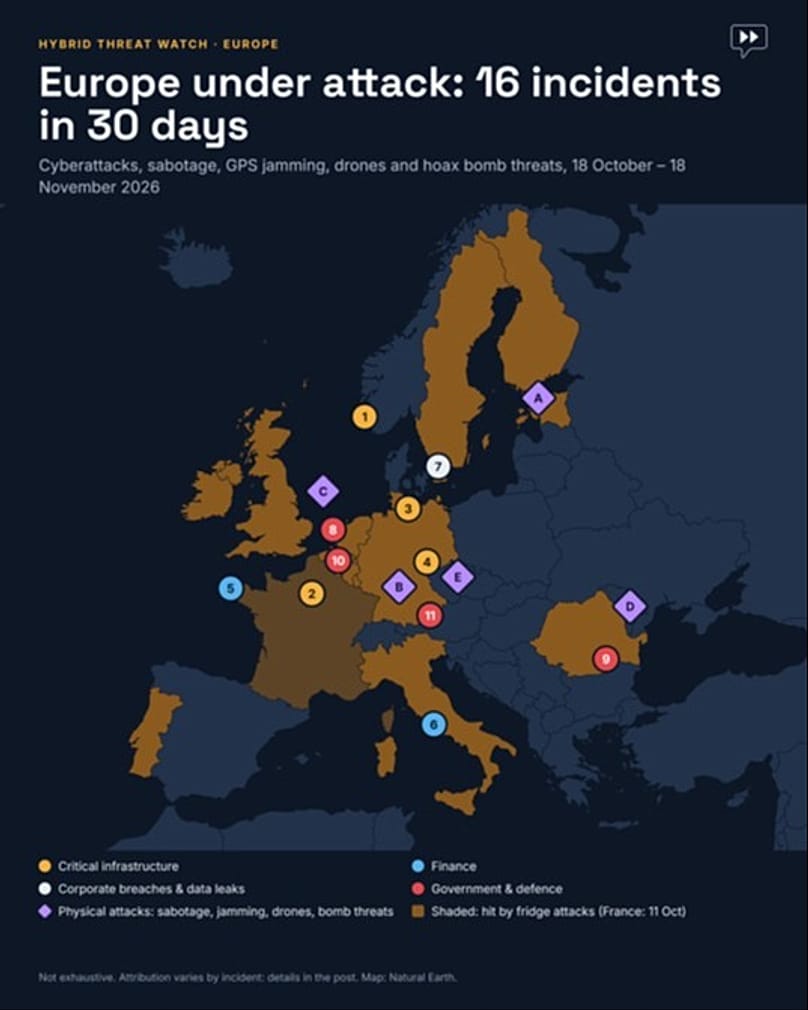
Οι επιθέσεις στα ψυγεία ήταν ένα από τα 16 περιστατικά που κατέγραψε ο κλαδικός σύνδεσμος της ψηφιακής βιομηχανίας της Ευρώπης DigitalEurope, με έδρα τις Βρυξέλλες, στο διάστημα από 18 Οκτωβρίου έως 18 Νοεμβρίου.
Τα 11 ήταν κυβερνοεπιθέσεις. Χάκερς έθεσαν εκτός λειτουργίας τα πληροφοριακά συστήματα ενεργειακής εταιρείας στη Νορβηγία, έκλεισαν τα επείγοντα περιφερειακού νοσοκομείου στη Γερμανία και έκλεψαν δεδομένα από εταιρεία κατασκευής σηράγγων που δραστηριοποιείται σε έργα στη Δανία και τη Γερμανία.
Σε έναν ακατονόμαστο ευρωπαϊκό θεσμό, τα συστήματα προσωπικού, μισθοδοσίας και ιατρικών υπηρεσιών τέθηκαν εκτός λειτουργίας. Δημοσιοποιήθηκαν τα προσωπικά δεδομένα 18 ανώτερων αξιωματούχων από την Ιταλία, τη Γερμανία και την Ολλανδία, ενώ κακόβουλο λογισμικό κατασκοπείας εντοπίστηκε σε υπηρεσιακό email της ρουμανικής κυβέρνησης.
Περίπου 100 εκατ. ευρώ αφαιρέθηκαν από γαλλική τράπεζα μέσω ενός από τους προμηθευτές της, πάνω από 700 λογαριασμοί πελατών fintech εκτέθηκαν στην Ιταλία και παλαιό σύστημα μεγάλου δανέζικου ναυτιλιακού ομίλου παραβιάστηκε για άντληση δεδομένων.
Τα άλλα πέντε περιστατικά ήταν φυσικά, ανάμεσά τους δύο σχέδια δολιοφθοράς. Περίπου 80 αεροσκάφη έχασαν το σήμα GPS πάνω από τη Βόρεια Θάλασσα, drones υποχρέωσαν τη Μολδαβία να κλείσει τον εναέριο χώρο της και φάρσες για βόμβες επηρέασαν πάνω από 35 πτήσεις σε όλη την Ευρώπη.
«Η ανθεκτικότητα δεν είναι πια δουλειά μόνο του τμήματος πληροφορικής», δήλωσε η γενική διευθύντρια της DigitalEurope Σεσίλια Μπόνεφελντ-Νταλ. «Είναι πολιτική ασφάλειας και βιομηχανική πολιτική».
Ο σύνδεσμος επισημαίνει ότι η λίστα του δεν είναι πλήρης. Μόνο οι συμμορίες ransomware καταγράφουν κάθε μήνα δεκάδες ευρωπαϊκά θύματα.
Ο κωδικός είναι 12345
Το κύμα του Νοεμβρίου δεν ήταν το πρώτο. Στα μέσα Οκτωβρίου, χάκερς κατέλαβαν τον έλεγχο μονάδων ψύξης σε τουλάχιστον 350 σούπερ μάρκετ στη Γαλλία, μεταξύ των οποίων τα Carrefour, Monoprix, Intermarché και τα καταστήματα Coopérative U, και άλλαξαν χειροκίνητα τις ρυθμίσεις της θερμοκρασίας.
Η γαλλική υπηρεσία κυβερνοασφάλειας ανέφερε ότι οι μονάδες λειτουργούσαν με λογισμικό της δανέζικης εταιρείας Danfoss, καθώς και με συστήματα Copeland και Dixell. Η Danfoss σημείωσε ότι πολλές από αυτές είχαν φτάσει στο τέλος του κύκλου ζωής τους, δεν λάμβαναν πλέον ενημερώσεις ασφαλείας ή έτρεχαν παρωχημένο firmware.
Τα συστήματα ψύξης των σούπερ μάρκετ είναι συχνά συνδεδεμένα στο διαδίκτυο, ώστε οι ανάδοχοι να μπορούν να τα παρακολουθούν και να τα επισκευάζουν εξ αποστάσεως. Η εταιρεία ασφάλειας Forescout εντόπισε σχεδόν 13.000 υπηρεσίες ελέγχου ψύξης παγκοσμίως, σε 99 χώρες, προσβάσιμες ανοιχτά στο διαδίκτυο.
Τον Νοέμβριο, οι δράστες εκμεταλλεύτηκαν την αδύναμη ασφάλεια και γνωστά κενά στο σύστημα διαχείρισης AK-SM της Danfoss. Πολλά συστήματα εξακολουθούσαν να χρησιμοποιούν τους εργοστασιακούς κωδικούς πρόσβασης, όπως «Supervisor» και «12345».
Ο συντάκτης τεχνολογίας του κλαδικού περιοδικού The Grocer Τζορτζ Νοτ είπε ότι οι επιτιθέμενοι εντόπισαν εκτεθειμένες σελίδες σύνδεσης και αξιοποίησαν ευπάθειες που είχαν ήδη διορθωθεί με ενημερώσεις. Στη Σουηδία, η αλυσίδα Coop ανέφερε ότι ο εξοπλισμός στα επτά καταστήματα που επλήγησαν ήταν συνδεδεμένος μέσω παλαιών δικτύων κινητής τηλεφωνίας 4G.
Ο διευθύνων σύμβουλος της εταιρείας κυβερνοασφάλειας Lupovis Ξαβιέ Μπελέκενς είπε ότι η δρομολόγηση των ελεγκτών μέσω VPN θα είχε σε μεγάλο βαθμό εξαλείψει τον κίνδυνο.
Ποιος το έκανε;
Από τα 16 περιστατικά που κατέγραψε η DigitalEurope, για τα 7 δεν υπάρχει κατονομαζόμενος δράστης. Οι επιτιθέμενοι ανέλαβαν οι ίδιοι την ευθύνη για 4, σε 2 περιπτώσεις οι ερευνητές υποψιάζονται έναν παράγοντα χωρίς να τον κατονομάζουν επισήμως και μόνο 3 έχουν αποδοθεί δημόσια από κάποια κυβέρνηση ή ερευνητές.
«Αυτό είναι που κάνει τις υβριδικές επιθέσεις αποτελεσματικές: είναι φθηνές, επιτρέπουν άρνηση ευθύνης και είναι δύσκολο να αποδοθούν σε κάποιον», ανέφερε ο σύνδεσμος.
Οι επιθέσεις στα ψυγεία δείχνουν πόσο δύσκολο είναι το ερώτημα. Η Lupovis ανέφερε ότι τα συστήματα-δόλωμα της κατέγραψαν περισσότερες από 276 προσπάθειες από 91 κακόβουλους παράγοντες να «σκανάρουν» ελεγκτές της Danfoss μέσα σε 10 ημέρες, με κορύφωση στις 26 Οκτωβρίου και παύση στο τέλος του μήνα.
Η δραστηριότητα εντοπίστηκε σε υπηρεσίες «bulletproof hosting», που είναι σχεδιασμένες να αντέχουν σε κατεβάσματα και παρεμβάσεις των αρχών, ορισμένες από τις οποίες έχουν χρησιμοποιήσει στο παρελθόν ρωσικές ομάδες. Ο Μπελέκενς είπε ότι αυτό δεν αποδεικνύει πως η Ρωσία ήταν υπεύθυνη, αλλά ότι υπάρχει «μια κάποια επαναλαμβανόμενη εικόνα». Η συντονισμένη δράση μέσα σε περίπου 24 ώρες παρέπεμπε, πρόσθεσε, σε μια καλά οργανωμένη επιχείρηση, ενδεχομένως από κράτος.
Άλλοι εμφανίζονται λιγότερο βέβαιοι. Ο διευθυντής της Εθνικής Διεύθυνσης Κυβερνοασφάλειας της Ρουμανίας (National Cyber Security Directorate) Νταν Τσιμπεάν χαρακτήρισε τις επιθέσεις «ημιερασιτεχνικές» και είπε ότι δεν υποψιάζεται κρατικό δρώντα. Μετά την επίθεση στη Γαλλία, ο Κεν Μάνρο από τη βρετανική εταιρεία Pen Test Partners είπε ότι μπορεί να επρόκειτο για «παιδιά που παίζουν».
Δεν ζητήθηκαν λύτρα, γεγονός που μπέρδεψε τους ερευνητές: συνήθως οι εγκληματικές ομάδες και οι χάκτιβιστές σπεύδουν να αποκομίσουν κέρδος ή δημοσιότητα από μια επίθεση. Οι αρμόδιες υπηρεσίες δεν συμφωνούν ούτε για το πώς να την ονομάσουν. Το Βέλγιο, η Ιταλία και η Εσθονία την χαρακτήρισαν κυβερνοεπίθεση, η Σουηδία και η Ιρλανδία «περιστατικό στον κυβερνοχώρο», ενώ ο οργανισμός κυβερνοασφάλειας της ΕΕ ENISA απέφυγε να τη χαρακτηρίσει επίθεση.
Ίδιοι στόχοι, διαφορετικά όπλα
Ο απολογισμός της DigitalEurope δείχνει ότι τα όρια ανάμεσα στις επιθέσεις στο διαδίκτυο και στις φυσικές επιθέσεις θολώνουν. Τον ίδιο μήνα, ένας κατασκευαστής στρατιωτικών drones στη Γερμανία επλήγη μέσω «πειραγμένης» ενημέρωσης λογισμικού, ενώ αποτράπηκε εμπρηστική επίθεση σε άλλον κατασκευαστή στην Εσθονία.
Ο σύνδεσμος κατέγραψε επίσης ένα σχέδιο για την πρόκληση πυρκαγιών δίπλα σε σιδηροδρομική γραμμή και σε γραμμή μεταφοράς ηλεκτρικής ενέργειας στη Γερμανία.
«Οι ψηφιακές και οι φυσικές επιθέσεις πλήττουν τους ίδιους στόχους», ανέφερε. Ο χάρτης της δείχνει τα περιστατικά να εκτείνονται από τη Βόρεια Θάλασσα μέχρι τη Ρουμανία και τη Μολδαβία.
Εντοπισμός, χρηματοδότηση, αγορά
Η Μπόνεφελντ-Νταλ θέλει η Ευρώπη να πάει πιο πέρα. «Η Ευρώπη χρειάζεται την τεχνολογία για να εντοπίζει, να αποτρέπει και να ανακάμπτει, και πρέπει να ΕΝΤΟΠΙΖΕΙ. ΝΑ ΧΡΗΜΑΤΟΔΟΤΕΙ. ΝΑ ΑΓΟΡΑΖΕΙ», έγραψε στο LinkedIn.
Η DigitalEurope καλεί τους ηγέτες της ΕΕ να δαπανήσουν τουλάχιστον το 25% του επόμενου προϋπολογισμού της Ένωσης, σχεδόν 2 τρισ. ευρώ, σε τεχνολογίες αποτροπής, άμυνας και ανάκαμψης. Υποστηρίζει ότι σήμερα μόλις το 14% κατευθύνεται στον ψηφιακό τομέα.
«Δεν υπάρχει άλλος χρόνος για χάσιμο», έγραψε η Μπόνεφελντ-Νταλ, σε μήνυμα που απηύθυνε προς τους πρωθυπουργούς της Ένωσης.
Το 14% αφορά το μερίδιο του ψηφιακού τομέα στις δαπάνες της ΕΕ για την περίοδο 2021-2025, συμπεριλαμβανομένου του ταμείου ανάκαμψης μετά την πανδημία, και όχι στον προϋπολογισμό που διαπραγματεύεται τώρα. Και ως λόμπι του κλάδου, η DigitalEurope εκπροσωπεί πολλές από τις εταιρείες που θα πωλούσαν στην Ευρώπη αυτή την τεχνολογία.
Στις Βρυξέλλες, η απάντηση διαμορφώνεται μέσα από την αναθεώρηση του κανονισμού της ΕΕ για την κυβερνοασφάλεια (Cybersecurity Act), με εισηγήτρια στο Ευρωπαϊκό Κοινοβούλιο την Τσέχα ευρωβουλευτή Μαρκέτα Γκρεγκορόβα.
Τι ακολουθεί;
Οι ειδικοί προειδοποιούν ότι τα ψυγεία είναι μόνο η αρχή. Ο Νοτ είπε ότι τα συστήματα θέρμανσης, εξαερισμού και κλιματισμού, οι ηλεκτρονικές ετικέτες ραφιών και ακόμη και τα ρομπότ καθαρισμού δαπέδων μπορεί να έχουν παρόμοιες αδυναμίες.
Ο διευθύνων σύμβουλος της Acre Security Κουμάρ Σόκα είπε ότι ο ίδιος τύπος ελεγκτή μπορεί να χειρίζεται πόρτες, συστήματα ελέγχου πρόσβασης, κάμερες, συναγερμούς και συστήματα κλιματισμού κτιρίων. Οι οργανισμοί τα αφήνουν συχνά στην ευθύνη των τεχνικών εγκαταστάσεων, αντί να τα αντιμετωπίζουν ως μέρος των υποχρεώσεών τους βάσει της οδηγίας NIS2, του νόμου της ΕΕ για την κυβερνοασφάλεια, πρόσθεσε.
Η Τεχνητή Νοημοσύνη (ΤΝ) μπορεί να επιδεινώσει το πρόβλημα. Ο ιδρυτής και διευθύνων σύμβουλος της Exein Τζάνι Κουότσο είπε ότι η ΤΝ μειώνει τον χρόνο ανάμεσα στον εντοπισμό μιας ευπάθειας και την κατασκευή μιας επίθεσης, επομένως οι συνδεδεμένες συσκευές πρέπει να μπορούν να αμύνονται ενώ λειτουργούν.
Η Μπόνεφελντ-Νταλ θα συζητήσει την ευρωπαϊκή απάντηση στο Βίλνιους της Λιθουανίας την επόμενη εβδομάδα. Ολοκλήρωσε την ανάρτησή της με ένα ερώτημα: «Ποιος είναι ο επόμενος κρίσιμος στόχος;»