







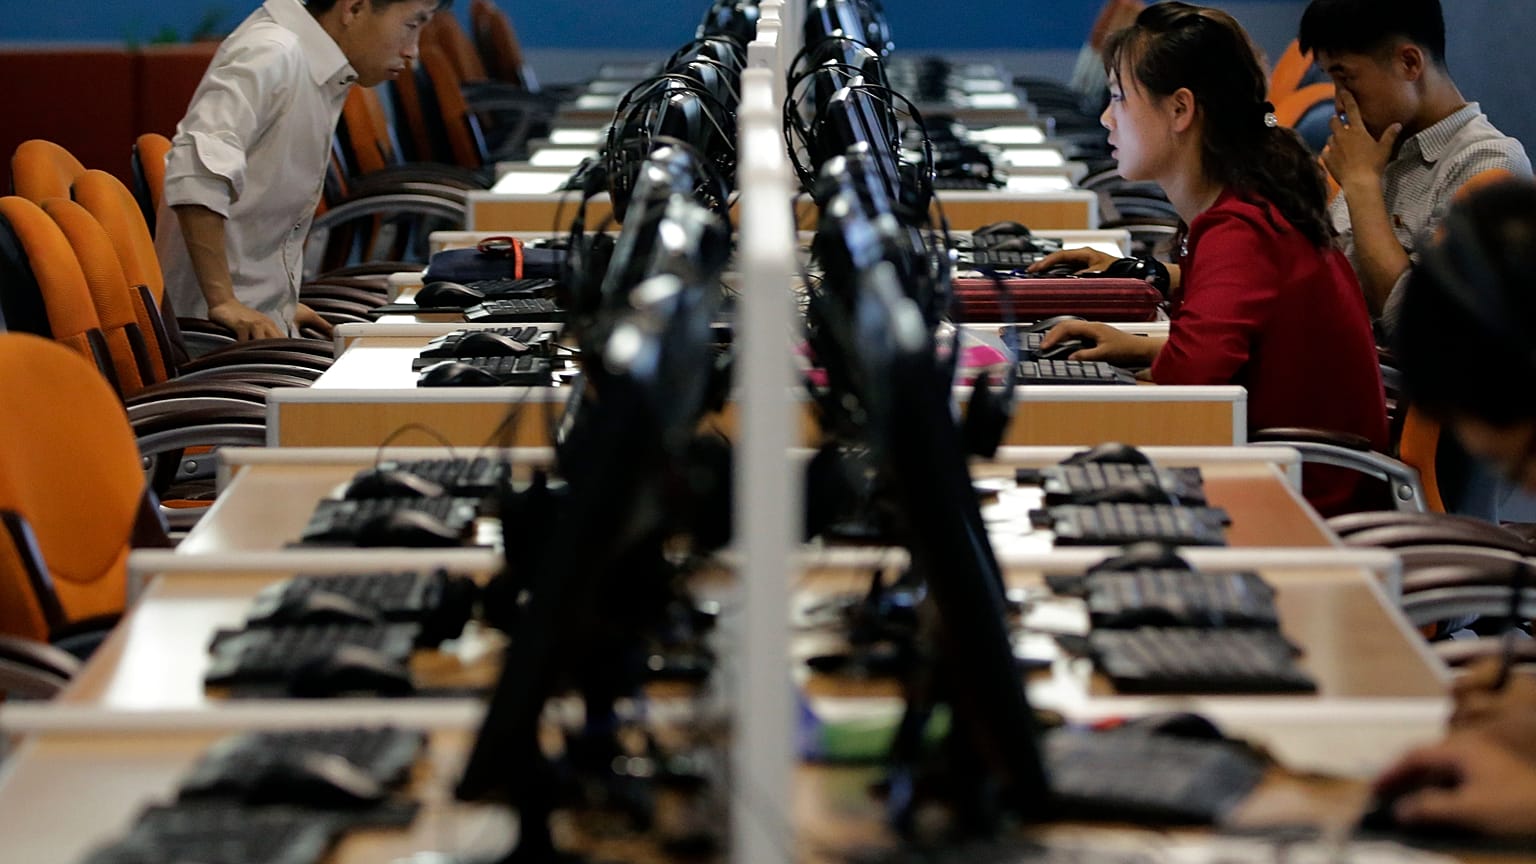


Η Βόρεια Κορέα, μία από τις πιο απομονωμένες χώρες, συνδέεται με μεγάλες κλοπές κρυπτονομισμάτων. Κατά την αμερικανική κυβέρνηση, τα έσοδα χρηματοδοτούν τα πυρηνικά και το πρόγραμμα βαλλιστικών πυραύλων
Χάκερ από τη Βόρεια Κορέα φέρονται να υπεξαίρεσαν 387,5 εκατ. δολάρια (332,8 εκατ. ευρώ) σε κρυπτονομίσματα από το μεγάλο διεθνές ανταλλακτήριο Bitget, στη μεγαλύτερη, ίσως, κλοπή κρυπτονομισμάτων της χρονιάς.
 ΔΙΑΦΉΜΙΣΗ
Σε ανακοίνωση, η Bitget ανέφερε ότι την Πέμπτη εντόπισε μη εξουσιοδοτημένες μεταφορές από ορισμένα hot και warm πορτοφόλια της.
Τα hot πορτοφόλια είναι συνδεδεμένα στο διαδίκτυο ώστε το ανταλλακτήριο να διεκπεραιώνει τις συναλλαγές γρήγορα, ενώ τα warm πορτοφόλια έχουν πιο περιορισμένη πρόσβαση στο διαδίκτυο.
Η εταιρεία είπε ότι τα cold πορτοφόλια της, που παραμένουν πιο απομονωμένα, δεν επηρεάστηκαν.
Η εταιρεία εντόπισε διευθύνσεις IP των οποίων η χρήση VPN φαίνεται να ταυτίζεται με εκείνη ομάδας της Βόρειας Κορέας, γεγονός που καθιστά τη σύνδεση με τη Βόρεια Κορέα «πολύ πιθανή», δήλωσε η διευθύνουσα σύμβουλος Gracy Chen σε ζωντανή μετάδοση.
«Έχουμε εντοπίσει διευθύνσεις IP που ταιριάζουν με τις επιλογές VPN μιας συγκεκριμένης ομάδας της [Λαϊκής Δημοκρατίας της Κορέας] DPRK. Πιστεύουμε ότι είναι πολύ πιθανό να πρόκειται για επίθεση της Βόρειας Κορέας», έγραψε η Chen σε ανάρτηση στο X (πηγή στα Αγγλικά).
Οι δράστες δεν απέκτησαν τα ιδιωτικά κλειδιά που χρησιμοποιούνται για την πρόσβαση στα hot, warm ή cold πορτοφόλια της Bitget, πρόσθεσε η Chen, πράγμα που σημαίνει ότι δεν μπορούσαν να χρησιμοποιήσουν αυτά τα κλειδιά για να αποκτήσουν άμεσο έλεγχο των πορτοφολιών.
Αντί γι’ αυτό, οι χάκερ παραβίασαν ένα εσωτερικό σύστημα και εισήγαγαν ψευδή στοιχεία συναλλαγών, με αποτέλεσμα οι δόλιες μεταφορές να φαίνονται νόμιμες στο σύστημα έγκρισης της Bitget.
Η Bitget αναφέρει ότι το ταμείο προστασίας χρηστών της, στο οποίο, όπως είπε, υπήρχαν πάνω από 464 εκατ. δολάρια (398,5 εκατ. ευρώ) τη στιγμή της επίθεσης, επαρκεί για να καλύψει τη ζημιά.
Τα υπόλοιπα των λογαριασμών πελατών παραμένουν ακριβή, ενώ οι καταθέσεις και οι συναλλαγές συνεχίζουν να λειτουργούν.
Ωστόσο, η Bitget ανέστειλε προσωρινά τις αναλήψεις προληπτικά, όσο έλεγχε τα συστήματά της. Έχει ανακοινώσει ότι σκοπεύει να επαναφέρει τις αναλήψεις σταδιακά από τις 28 Σεπτεμβρίου.
Η εταιρεία δήλωσε ότι έχει ενημερώσει τις αρχές επιβολής του νόμου και συνεργάζεται με εταιρείες ασφάλειας για να διερευνήσει την επίθεση και να εντοπίσει τα κλεμμένα κεφάλαια.
Η Chen είπε σε ζωντανή μετάδοση την Παρασκευή ότι άτομα που η ίδια ταυτοποίησε ως μέλη της Lazarus, μιας ομάδας χάκερ συνδεδεμένης με το βορειοκορεατικό κράτος και γνωστής για κλοπές κρυπτονομισμάτων, είχαν προηγουμένως επικοινωνήσει μαζί της προσποιούμενα ότι είναι δημοσιογράφοι, για να κανονίσουν συνέντευξη στο Zoom.
Πρόκειται για τη μεγαλύτερη κλοπή κρυπτονομισμάτων που έχει αναφερθεί μέχρι στιγμής φέτος, σύμφωνα με έκθεση της εταιρείας blockchain intelligence TRM Labs.
Τα κλεμμένα περιουσιακά στοιχεία χρησιμοποιούνται για τη χρηματοδότηση πυρηνικών όπλων και πυραύλων
Η Βόρεια Κορέα έχει στο παρελθόν ταυτοποιηθεί ως υπεύθυνη για κλοπές εικονικών περιουσιακών στοιχείων σε μεγάλη κλίμακα.
Τα χρήματα που κλέβουν χάκερ συνδεδεμένοι με το βορειοκορεατικό κράτος συμβάλλουν στη χρηματοδότηση των προγραμμάτων πυρηνικών όπλων και βαλλιστικών πυραύλων της χώρας, σύμφωνα με το United States (US) Treasury Department.
Σύμφωνα με άλλη έκθεση της TRM Labs, βορειοκορεατικές ομάδες ευθύνονται για το 76% της αξίας που κλάπηκε σε επιθέσεις σε κρυπτονομίσματα μέχρι και τον Απρίλιο φέτος. Το ποσοστό αυτό προηγήθηκε του περιστατικού με τη Bitget.
Τον Φεβρουάριο του 2025, βορειοκορεάτες χάκερ έκλεψαν περίπου 1,5 δισ. δολάρια (1,28 δισ. ευρώ) σε εικονικά περιουσιακά στοιχεία από το ανταλλακτήριο κρυπτονομισμάτων Bybit, σύμφωνα με το US Federal Bureau of Investigation (FBI).
Το FBI ανέφερε ότι οι χάκερ δυσκόλεψαν τον εντοπισμό των κεφαλαίων, μετατρέποντας γρήγορα μέρος των κλεμμένων περιουσιακών στοιχείων σε άλλα κρυπτονομίσματα και διανέμοντάς τα σε χιλιάδες διευθύνσεις.
Παρότι η Βόρεια Κορέα έχει αναπτύξει προηγμένες δυνατότητες στον κυβερνοχώρο, η κυβέρνησή της περιορίζει αυστηρά την πρόσβαση των απλών πολιτών στο παγκόσμιο διαδίκτυο.
Σύμφωνα με το United Nations Human Rights Office Seoul στη Νότια Κορέα, οι περισσότεροι πολίτες μπορούν να χρησιμοποιούν μόνο ένα ελεγχόμενο εσωτερικό δίκτυο.